
Una matriz de riesgos de cumplimiento es una tabla que recoge las obligaciones legales que pueden afectar a tu empresa, estima la probabilidad y el impacto de cada incumplimiento, y asigna un control y un responsable a cada riesgo. Se hace en cinco pasos: identificar riesgos, valorarlos, revisar los controles que ya existen, priorizar y revisar la matriz de forma periódica. Más abajo tienes los campos, una escala sencilla y un ejemplo que puedes copiar y adaptar, pensado para autónomos, pymes y gestorías sin formación jurídica.
Puntos clave
- La matriz es una sola tabla que ordena tus riesgos legales por gravedad (probabilidad por impacto) para que sepas por dónde empezar.
- En España, el artículo 31 bis del Código Penal exige que el modelo de prevención de delitos identifique las actividades de riesgo, de modo que la matriz es su pieza central.
- Una matriz copiada de una plantilla genérica sirve de poco: debe reflejar tu actividad real y contar con las personas de cada área.
- Hay que revisarla de forma periódica y cada vez que cambie la actividad, la estructura de control o se produzca una infracción relevante.
- Si prefieres no partir de cero, la auditoría gratuita de Cumpleo detecta en 3 minutos las obligaciones que te afectan.
Tabla de contenidos
- Qué es una matriz de riesgos de cumplimiento y para qué sirve
- Los campos que debe tener una matriz de riesgos legales
- Cómo elaborarla paso a paso
- Ejemplo de matriz de riesgos para una pyme
- Errores frecuentes al hacer una matriz de riesgos
- Cómo resolverlo rápido con Cumpleo
- Nuestra visión: la matriz sirve si se mantiene viva
- Formaciones y evidencias que acompañan a la matriz
- Preguntas frecuentes
- Fuentes
Qué es una matriz de riesgos de cumplimiento y para qué sirve
También se llama mapa de riesgos de compliance o matriz de riesgos legales. Es el mismo documento con distinto nombre: un inventario ordenado de lo que puede salir mal en materia legal y de lo que haces para evitarlo.
Sirve para tres cosas muy prácticas:
- Saber qué te afecta. No todas las empresas tienen las mismas obligaciones. Un despacho con trabajadores a su cargo no está expuesto igual que un autónomo sin empleados.
- Decidir qué atacar primero. Con recursos limitados, la matriz te dice qué riesgo merece tiempo y dinero hoy y cuál puede esperar.
- Demostrar que has hecho los deberes. Una matriz fechada, con responsables y controles, es una evidencia documental de que la empresa se toma en serio la prevención.
Por qué es relevante en España
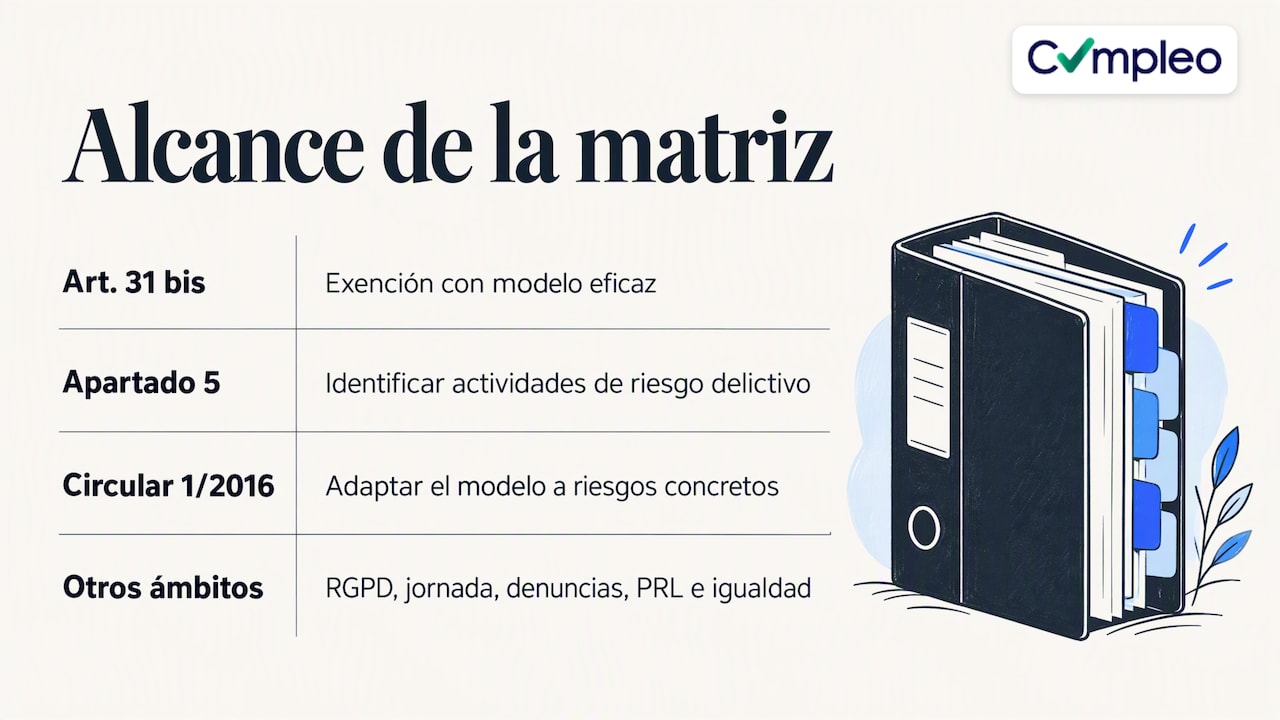
El artículo 31 bis del Código Penal establece que una persona jurídica puede quedar exenta de responsabilidad penal si adopta y ejecuta de forma eficaz modelos de organización y gestión con medidas de vigilancia y control adecuadas para prevenir delitos. Ese mismo artículo, en su apartado 5, exige que el modelo identifique las actividades en cuyo ámbito pueden cometerse los delitos que se quieren prevenir. Esa identificación es, en la práctica, tu matriz de riesgos.
La Fiscalía General del Estado, en su Circular 1/2016, insiste en que el modelo no puede ser genérico: debe estar adaptado a la empresa y a sus riesgos concretos. Es una idea que conviene tener presente al elegir cualquier plantilla.
La matriz no se limita al ámbito penal. Es igual de útil para ordenar obligaciones de protección de datos (RGPD y LOPDGDD), registro de jornada, canal de denuncias (Ley 2/2023), prevención de riesgos laborales o igualdad.
Los campos que debe tener una matriz de riesgos legales
No existe un formato oficial único. Lo habitual, y lo que recomiendan los profesionales del sector, es una tabla con estas columnas:
| Campo | Qué se anota | Ejemplo |
|---|---|---|
| Área o proceso | Dónde nace el riesgo | Recursos humanos |
| Obligación o norma | Qué exige la ley | Registro de jornada |
| Riesgo | Qué puede fallar | No registrar las horas de toda la plantilla |
| Probabilidad inherente | De 1 a 5, antes de controles | 4 |
| Impacto inherente | De 1 a 5, antes de controles | 3 |
| Nivel inherente | Probabilidad por impacto | 12 |
| Control existente | Qué haces ya para evitarlo | Hoja de firmas semanal |
| Probabilidad e impacto residuales | Valoración tras los controles | 3 y 3 |
| Nivel residual | Riesgo que sigue vivo | 9 |
| Responsable | Persona concreta, no un departamento | Responsable de administración |
| Acción y fecha | Qué se hará y cuándo | Implantar registro digital |
| Última revisión | Fecha de la última actualización | Mes y año |
La distinción entre riesgo inherente y residual es la que más confunde. El Libro Blanco sobre la Función de Compliance 2024, de la Asociación Española de Compliance, plantea la valoración así: se estima la probabilidad de que el riesgo se materialice y sus consecuencias económicas y reputacionales, tanto antes de aplicar controles (inherente) como después (residual). Si tu matriz es pequeña, puedes empezar solo con el residual y añadir el inherente más adelante.
Cómo elaborarla paso a paso
1. Define el alcance
Decide qué cubre la matriz: toda la empresa, un centro de trabajo o solo un área. Si eres gestoría o asesoría, lo más ordenado es una matriz por cliente, con una plantilla común de la que partir.
Anota también qué normas entran. Una lista de partida para una pyme española puede incluir:
- Protección de datos: RGPD, LOPDGDD, política de privacidad, cookies, aviso legal, registro de actividades y delegado de protección de datos cuando proceda.
- Uso de herramientas de inteligencia artificial en la empresa, bajo el Reglamento europeo de IA.
- Prevención del blanqueo de capitales, para los sujetos obligados.
- Compliance penal.
- Ciberseguridad: NIS2 y Esquema Nacional de Seguridad, si tu actividad o tus clientes del sector público te los hacen aplicables.
- Laboral: registro de jornada, teletrabajo, desconexión digital, conciliación, acoso laboral, acoso sexual y por razón de sexo, prevención de riesgos laborales.
- Igualdad: plan de igualdad, registro retributivo, auditoría retributiva y protocolo y plan LGTBI.
- Canal de denuncias conforme a la Ley 2/2023.
- Medio ambiente y sostenibilidad: plan de movilidad sostenible, huella de carbono, envases (RAP) e información no financiera.
No todas te afectarán. Parte de la tarea es descartar con criterio lo que no aplica, y eso queda anotado.
2. Identifica los riesgos con la gente que conoce el trabajo
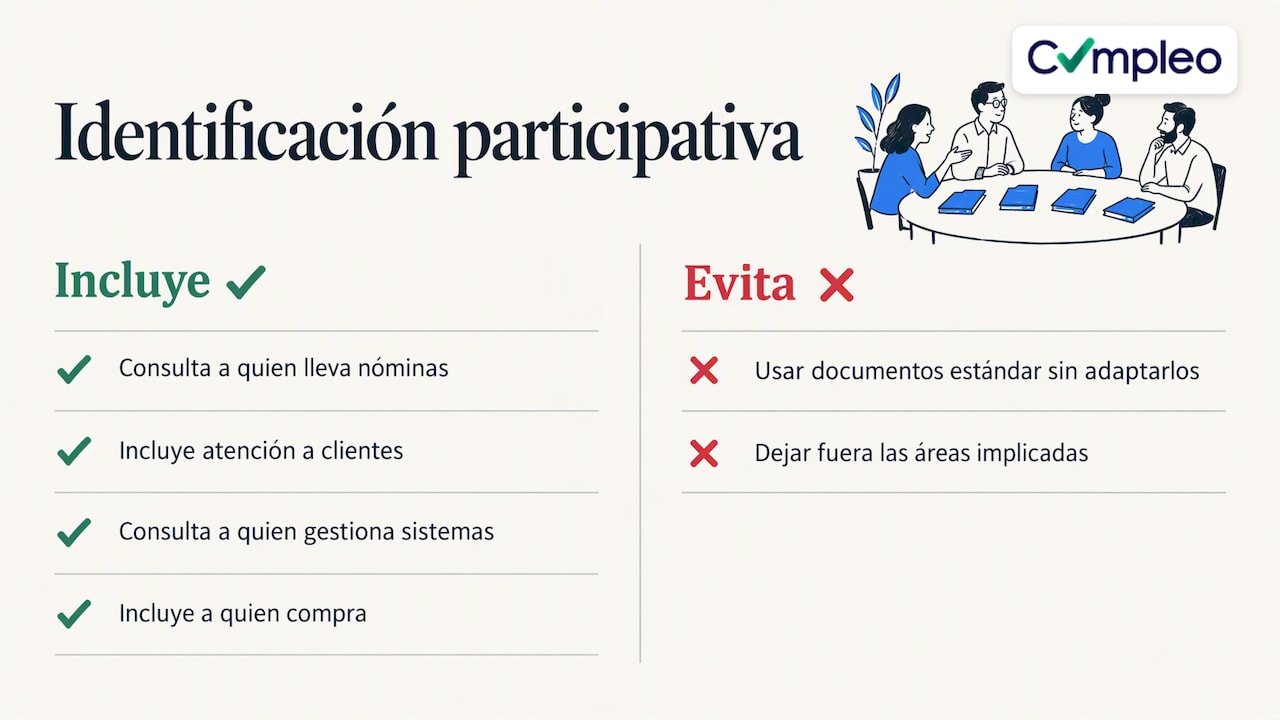
El Libro Blanco indica que los riesgos pueden identificarlos la función de compliance u otras áreas relacionadas con la supervisión o el control. En una pyme, eso significa sentarte con quien lleva las nóminas, con quien atiende a clientes, con quien gestiona el sistema informático y con quien compra.
El propio Libro Blanco avisa de dos errores típicos: usar documentos estándar sin adaptarlos a la realidad de la empresa y no contar con las áreas implicadas. Una matriz rellenada por una sola persona desde su mesa suele dejar fuera los riesgos más reales.
Para cada área pregunta: ¿qué obligación legal tocamos aquí?, ¿qué ha fallado alguna vez?, ¿qué haría una inspección si llegara mañana?
3. Valora probabilidad e impacto
Usa una escala corta. Cinco niveles bastan:
| Valor | Probabilidad | Impacto |
|---|---|---|
| 1 | Muy baja: no ha ocurrido ni se prevé | Leve: corrección interna sin coste relevante |
| 2 | Baja | Menor: molestia puntual |
| 3 | Media: podría ocurrir en el año | Moderado: coste económico o requerimiento |
| 4 | Alta: ha ocurrido o puede ocurrir pronto | Grave: sanción o daño reputacional notable |
| 5 | Muy alta: ocurre de forma habitual | Muy grave: afecta a la continuidad de la empresa |
Define los criterios por escrito antes de puntuar, para que dos personas distintas valoren igual. El impacto debe incluir lo económico, lo reputacional y, en su caso, la responsabilidad personal de administradores.
4. Calcula el nivel y ponle color
Multiplica probabilidad por impacto. Con una escala de 1 a 5, el resultado va de 1 a 25. Un reparto habitual, que puedes ajustar a tu criterio:
- 1 a 4: riesgo bajo (verde). Se vigila.
- 5 a 12: riesgo medio (amarillo). Se planifica una mejora.
- 15 a 25: riesgo alto (rojo). Se actúa ya.
La representación gráfica es una cuadrícula de 5 por 5 con probabilidad en un eje e impacto en el otro. Si prefieres una versión rápida, la tabla anterior ya cumple la función. Lo importante no es el dibujo, sino que el orden resultante te permita decidir.
5. Asigna controles y responsables
Según el Libro Blanco, los riesgos se priorizan por su nivel de severidad y los mayores reciben más recursos. Para cada uno se establecen controles, preventivos (evitan que ocurra) o detectivos (lo descubren pronto), y se nombra un responsable que comprueba periódicamente que funcionan.
El artículo 31 bis.5 del Código Penal pide además que el modelo incluya protocolos para la formación de la voluntad de la empresa, una gestión adecuada de los recursos financieros y un canal de denuncias. Si tu matriz es de compliance penal, comprueba que estas tres piezas aparecen.
6. Revísala con una frecuencia fija
Una matriz de hace tres años es casi tan mala como no tener ninguna. El Código Penal exige verificar el modelo periódicamente y modificarlo cuando se detecten infracciones relevantes o cambien la estructura de control o la actividad. El Libro Blanco recomienda el mismo criterio.
Una regla práctica: revisión completa una vez al año, y revisión puntual cuando contrates personal, abras un centro, empieces a teletrabajar, uses una herramienta nueva con datos personales o cambie una norma que te afecte.
Ejemplo de matriz de riesgos para una pyme
Este ejemplo es ilustrativo, no corresponde a ninguna empresa real. Imagina una pyme de servicios con 30 trabajadores, parte de ellos en teletrabajo. Sus filas podrían ser así:
| Área | Riesgo | P | I | Nivel | Control | Responsable | Acción |
|---|---|---|---|---|---|---|---|
| RR. HH. | Registro de jornada incompleto | 4 | 3 | 12 | Hoja de firmas | Administración | Registro digital |
| Datos | Política de privacidad desactualizada | 3 | 4 | 12 | Revisión anual | Dirección | Actualizar y documentar |
| Datos | Uso de IA con datos de clientes sin criterios | 3 | 4 | 12 | Ninguno | Dirección | Política de uso de IA |
| Canal | Sin canal de denuncias operativo | 4 | 4 | 16 | Ninguno | RR. HH. | Implantar canal |
| Igualdad | Registro retributivo sin actualizar | 3 | 3 | 9 | Excel manual | RR. HH. | Actualizar cada año |
| PRL | Evaluación de riesgos laborales sin revisar | 3 | 4 | 12 | Evaluación antigua | Administración | Revisar con el servicio de prevención |
| Teletrabajo | Sin acuerdo ni política de desconexión | 4 | 3 | 12 | Ninguno | RR. HH. | Redactar políticas |
| Penal | Pagos sin doble firma | 2 | 5 | 10 | Revisión informal | Dirección | Protocolo de pagos |
El primer movimiento es evidente: el canal de denuncias, con nivel 16, va antes que el resto. Tras él, las filas de nivel 12 se ordenan por facilidad de solución.
Si eres gestoría, repite esta estructura por cliente y añade una columna con el nombre del cliente y otra con la fecha de la última revisión. Así ves de un vistazo cuáles tienen la documentación al día.
Errores frecuentes al hacer una matriz de riesgos
- Plantilla sin adaptar. Es el fallo que más se repite y el que más cuestiona la Fiscalía a la hora de valorar un modelo.
- Riesgos demasiado vagos. “Incumplimiento de la normativa laboral” no sirve. “No registrar la jornada del personal a tiempo parcial” sí.
- Sin responsable con nombre. Un riesgo sin persona asignada no se gestiona.
- Controles que existen solo en el papel. Anota qué evidencia deja cada control: un registro, un acta, un justificante.
- Matriz guardada en un cajón. Si no se revisa ni se actualiza, no acredita nada.
- Mezclar probabilidad con miedo. Valora con datos: incidentes pasados, número de trabajadores afectados, frecuencia de la actividad.
Cómo resolverlo rápido con Cumpleo
Cumpleo es una plataforma española de cumplimiento normativo para autónomos, pymes, gestorías y asesorías. Empieza con una auditoría gratuita de 3 minutos que detecta las obligaciones legales de tu empresa, es decir, el primer borrador de tu matriz de riesgos.
Después, la plataforma genera la documentación adaptada a tu empresa y la mantiene actualizada cuando cambia la normativa. Los procesos los han diseñado abogados especializados en compliance, y el objetivo es ayudarte a cumplir y a tener la documentación al día, con evidencias listas por si hay una inspección.
Para la parte penal, el modelo de compliance penal cuesta 8 € al mes. Puedes conocer el servicio de compliance penal con más detalle. Si tu necesidad es de igualdad, el Plan de Igualdad cuesta 30 € al mes e incluye la auditoría retributiva, que también se contrata de forma independiente por 350 € de pago único. Para empezar con las obligaciones básicas, el Plan Esencial cuesta 5 € al mes. Y si quieres saber por dónde empezar, haz la auditoría gratuita.
Los gestores y asesores que llevan varias empresas pueden consultar el plan Cumpleo Professional, pensado para gestionar el cumplimiento de varios clientes desde un solo panel.
Nuestra visión: la matriz sirve si se mantiene viva
Vemos cada semana el mismo patrón: empresas que han hecho un esfuerzo puntual, con un documento largo y bien presentado, y que dos años después ya no refleja lo que hacen. El problema casi nunca es la falta de voluntad. Es que mantener una matriz a mano, con Excel y recordatorios sueltos, consume un tiempo que una pyme no tiene.
Por eso diseñamos Cumpleo alrededor de tres ideas. La primera, que detectar las obligaciones sea inmediato, y de ahí la auditoría de 3 minutos. La segunda, que la documentación se adapte a cada empresa y no sea un texto estándar. La tercera, que se actualice cuando cambia la norma, para que la matriz no caduque. Los procesos los han diseñado abogados especializados en compliance, y nuestra intención es que el responsable de una pyme, sin formación jurídica, pueda entenderlos y aplicarlos.
Creemos que una matriz de riesgos es el punto de partida y no el final. Lo que la hace valiosa es lo que viene después: políticas firmadas, formaciones hechas, canal en marcha y evidencias archivadas.
Diego
Formaciones y evidencias que acompañan a la matriz
Una matriz identifica el riesgo, pero muchos controles son formación y documentación. Algunos ejemplos habituales son la formación en protección de datos, en igualdad o en compliance penal, además de los protocolos de acoso y el registro de lo que se ha comunicado a la plantilla. Cumpleo ofrece la formación en protección de datos y en igualdad por 10 € de pago único cada una, y dispone también de formación en compliance penal.
Conserva siempre la evidencia: certificados de asistencia, actas, correos de comunicación y fechas. Si un día hay una inspección o un procedimiento, esa trazabilidad cuenta más que cualquier declaración.
Preguntas frecuentes
¿Qué es una matriz de cumplimiento?
Es una tabla que lista las obligaciones legales de la empresa, los riesgos de incumplirlas, su nivel de gravedad, los controles existentes y quién es responsable de cada uno. Permite priorizar y dejar constancia documental de la gestión.
¿Cuál es el formato de una matriz de riesgos?
Lo habitual es una hoja de cálculo o una tabla con columnas de área, riesgo, probabilidad, impacto, nivel, control, responsable y acción. No hay un formato oficial único. Lo esencial es que sea claro, esté fechado y se adapte a tu actividad.
¿Es obligatoria una matriz de riesgos de compliance en una pyme?
La ley no usa ese nombre, pero el artículo 31 bis del Código Penal exige que el modelo de prevención penal identifique las actividades de riesgo, y la matriz es la forma práctica de hacerlo. Además, adoptar ese modelo es lo que puede permitir a la empresa quedar exenta de responsabilidad penal. Para otras materias, como protección de datos o igualdad, la matriz te ayuda a ordenar obligaciones concretas.
¿Cada cuánto hay que actualizar la matriz?
De forma periódica, y siempre que cambie la actividad, la estructura de control o se produzca una infracción relevante. Como regla práctica, haz una revisión completa al año y anota la fecha de cada revisión.
Fuentes
- Código Penal, artículo 31 bis y Circular 1/2016 de la Fiscalía General del Estado (BOE)
- Libro Blanco sobre la Función de Compliance 2024 (Asociación Española de Compliance)
Recomendaciones
- Indicadores de compliance: cómo medir si tu empresa cumple
- Digitalizar el cumplimiento normativo en tu empresa: guía práctica
- Sistema de Prevención de Blanqueo de Capitales
- Servicio Modelo de Compliance Penal para Empresas
Este artículo se ha elaborado con ayuda de herramientas de inteligencia artificial y ha sido revisado por el equipo jurídico de Cumpleo. Su contenido es informativo y general, refleja la normativa vigente en la fecha de publicación y no sustituye el asesoramiento profesional sobre un caso concreto. Si quieres saber qué obligaciones tiene tu empresa, haz nuestra auditoría gratuita en cumpleo.com/auditoria (3 minutos).


