Si tu empresa envía datos personales a un proveedor, una filial o un servicio en la nube situados fuera del Espacio Económico Europeo (EEE), estás haciendo una transferencia internacional y necesitas una base legal para ella. El RGPD ofrece tres vías: una decisión de adecuación, garantías adecuadas como las cláusulas contractuales tipo, o una excepción puntual. En la práctica, casi todas las pymes resuelven el asunto comprobando el país de destino y firmando el contrato correcto. En Cumpleo ayudamos a autónomos, pymes, gestorías y asesorías de España a tener esa documentación al día.
Puntos clave
- Hay transferencia internacional cuando una empresa sujeta al RGPD comunica datos personales a un receptor situado en un tercer país u organización internacional.
- La AEPD recoge tres vías: decisión de adecuación (art. 45), garantías adecuadas (art. 46) y excepciones (art. 49).
- Las cláusulas contractuales tipo de la Comisión Europea, de junio de 2021, son la garantía más habitual para proveedores de países sin decisión de adecuación.
- Al usar cláusulas tipo, el exportador debe analizar la legislación del país del importador y valorar medidas suplementarias.
- Documentar proveedores, contratos y transferencias es tan importante como el contrato en sí.
Tabla de contenidos
- Qué es una transferencia internacional de datos
- Qué dice la normativa española
- Las tres vías para transferir datos fuera del EEE
- Primera vía: decisión de adecuación
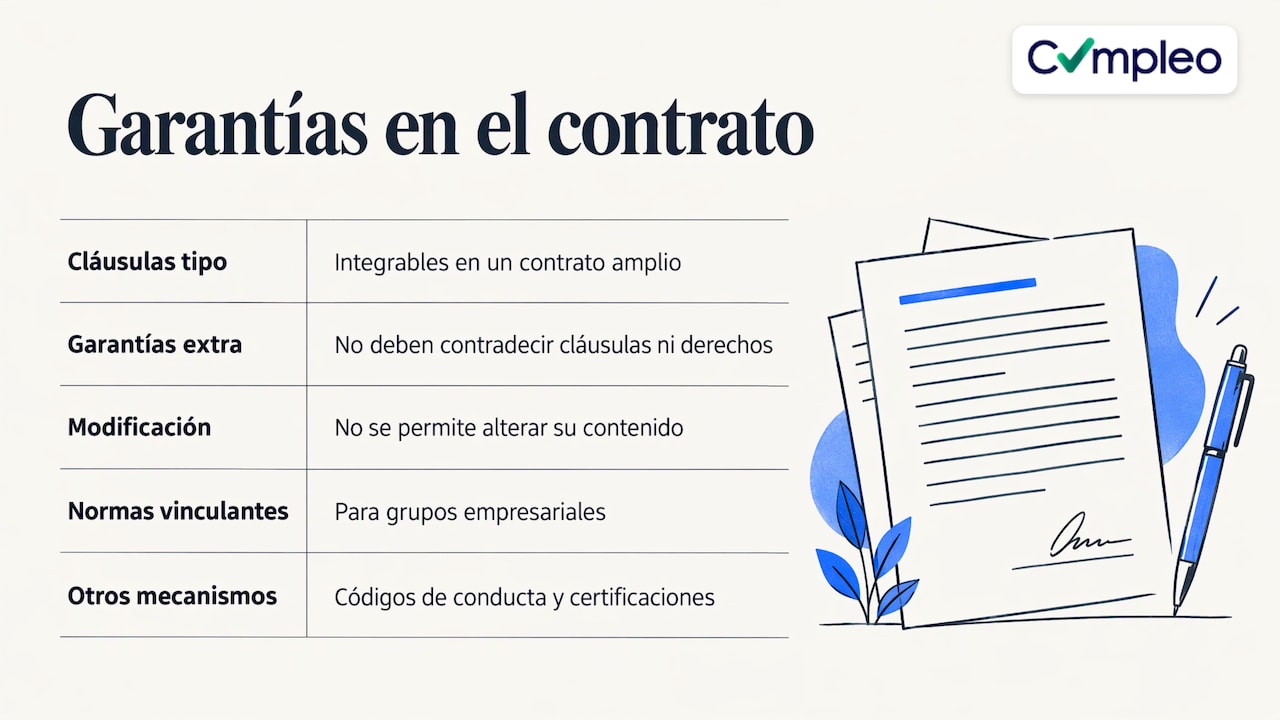
- Segunda vía: cláusulas contractuales tipo y otras garantías
- Evaluar el país de destino y las medidas suplementarias
- Tercera vía: las excepciones del artículo 49
- Cómo ordenar las transferencias de tu empresa, paso a paso
- Qué ocurre si no cumples
- Cómo te ayuda Cumpleo con la protección de datos
- Preguntas frecuentes
- Fuentes
Qué es una transferencia internacional de datos
El Comité Europeo de Protección de Datos (CEPD) fijó en sus Directrices 5/2021 tres criterios que deben darse a la vez, tal como resume un análisis jurídico: un responsable o encargado sujeto al RGPD comunica datos a otro responsable, corresponsable o encargado, ese receptor está en un tercer país o es una organización internacional, y da igual que el receptor esté o no sujeto al RGPD.
Traducido a la vida de una pyme, son transferencias internacionales situaciones como estas:
- Usar una herramienta de correo, CRM o facturación cuyos servidores o soporte están fuera del EEE.
- Enviar nóminas o datos de trabajadores a una matriz o filial en otro continente.
- Contratar a un proveedor de atención al cliente o de desarrollo en un país extracomunitario.
- Compartir datos de clientes con una gestoría o consultora que subcontrata servicios fuera de Europa.
No hace falta enviar un fichero: dar acceso remoto a datos desde un tercer país también puede encajar en la definición. Por eso el primer paso es saber qué proveedores tienes y dónde tratan los datos.
Qué dice la normativa española
En España conviven el RGPD y la Ley Orgánica 3/2018 (LOPDGDD). Su artículo 40 establece que las transferencias internacionales se rigen por el RGPD, por la propia ley orgánica y sus normas de desarrollo, y por las circulares de la AEPD y de las autoridades autonómicas en su ámbito. El artículo 41 permite que la AEPD y las autoridades autonómicas adopten cláusulas contractuales tipo, previo dictamen del CEPD, y aprueben normas corporativas vinculantes en un procedimiento de duración máxima de nueve meses.
Una buena noticia para las pymes: según la AEPD, los responsables y encargados pueden transferir datos sin pedirle autorización siempre que el tratamiento cumpla el RGPD y se dé alguno de los supuestos de adecuación, garantías adecuadas o excepciones del artículo 49. La responsabilidad, eso sí, recae en ti: tienes que poder demostrar en qué vía te apoyas.
Las tres vías para transferir datos fuera del EEE
La AEPD explica que el RGPD contempla tres vías, que conviene aplicar por orden:
| Orden | Vía | Artículo RGPD | Qué necesitas |
|---|---|---|---|
| 1 | Decisión de adecuación | 45 | Que el destino figure como adecuado para la Comisión Europea |
| 2 | Garantías adecuadas | 46 | Cláusulas tipo, normas corporativas vinculantes, códigos de conducta o certificaciones |
| 3 | Excepciones | 49 | Un supuesto concreto, como el consentimiento explícito informado |
Solo si no sirve la primera pasas a la segunda, y solo si no hay garantías recurres a las excepciones, que se interpretan de forma restrictiva.
Para quien necesite repasar cómo se articula la relación con el proveedor que recibe los datos, existe una explicación detallada sobre los requisitos del contrato de encargado del tratamiento, un documento que acompaña a casi cualquier transferencia a un prestador de servicios.
Primera vía: decisión de adecuación
Cuando la Comisión Europea ha declarado que un país, territorio, sector u organización ofrece un nivel de protección adecuado, la transferencia se hace como si los datos se quedaran en Europa. Según la lista actualizada de la AEPD, incluye:
- Canadá, para las entidades sujetas a su ley de protección de datos.
- Suiza, Argentina, Uruguay, Israel y Andorra.
- Guernsey, Isla de Man, Jersey e Islas Feroe.
- Nueva Zelanda, Japón, República de Corea y Brasil.
- Reino Unido, con decisiones renovadas hasta el 27 de diciembre de 2031.
- Estados Unidos, mediante el EU-US Data Privacy Framework.
- La Organización Europea de Patentes.
Dos matices prácticos. En Estados Unidos, el marco funciona para las empresas adheridas al Data Privacy Framework, así que lo que debes comprobar es que tu proveedor figure como tal. Y en Canadá la decisión se limita a las entidades sujetas a su ley. Como la lista puede cambiar, consulta siempre la página de la AEPD antes de dar por válida una vía.
Segunda vía: cláusulas contractuales tipo y otras garantías
Si el país no tiene decisión de adecuación (o el proveedor no está cubierto), las cláusulas contractuales tipo son la herramienta más extendida. El CEPD las define como cláusulas modelo previamente aprobadas que permiten a organizaciones de cualquier tamaño transferir datos fuera de la UE con una garantía de protección conforme a las normas europeas.
Las vigentes son las que la Comisión publicó el 4 de junio de 2021. Según la AEPD, sustituyen a las anteriores, cubren transferencias entre responsables, de responsable a encargado, entre encargados y de encargado a responsable, e incorporan los criterios del TJUE en la sentencia Schrems II.
Cómo se incorporan al contrato
La Decisión de ejecución 2021/914 permite incluir las cláusulas tipo dentro de un contrato más amplio y añadir otras cláusulas o garantías, siempre que no las contradigan ni perjudiquen los derechos de los interesados. Es decir, no tienes que firmar un documento aparte si tu contrato de servicios ya las integra bien, pero no puedes modificar su contenido.
El resto de garantías del artículo 46 son las normas corporativas vinculantes (para grupos empresariales), los códigos de conducta y los esquemas de certificación. Según la guía de la AEPD para responsables, con estos instrumentos y con las cláusulas estándar la transferencia no requiere autorización de las autoridades de supervisión.
Evaluar el país de destino y las medidas suplementarias
Firmar las cláusulas no basta. Según la AEPD, el exportador debe analizar el impacto de la legislación o la práctica vigente en el país del importador y tener en cuenta las directrices del CEPD sobre medidas suplementarias, para lograr un nivel de protección esencialmente equivalente al europeo.
Para una pyme, esto se traduce en preguntas concretas sobre cada proveedor:
- ¿En qué país se almacenan y se consultan los datos?
- ¿Qué tipo de datos son (identificativos, de salud, de nóminas) y cuántas personas afectan?
- ¿Se cifran los datos y quién conserva las claves?
- ¿Puede el proveedor subcontratar a terceros en otros países?
La AEPD publicó en junio de 2021 su guía de gestión del riesgo y evaluación de impacto, dirigida a responsables, encargados y delegados de protección de datos, que ayuda a decidir cuándo hace falta una EIPD. Si quieres integrar estos análisis en la gestión habitual de tu empresa, resulta útil una referencia sobre cómo gestionar los riesgos de privacidad de forma ordenada.
Tercera vía: las excepciones del artículo 49
Cuando no hay adecuación ni garantías, la AEPD indica que el artículo 49 permite transferir en casos tasados:
- Consentimiento explícito de la persona, informada de los riesgos.
- Necesidad para ejecutar un contrato.
- Interés público importante.
- Formulación, ejercicio o defensa de reclamaciones.
- Intereses vitales, si el interesado no puede consentir.
- Datos procedentes de un registro público, bajo las condiciones legales.
Existe además un último recurso: la transferencia por intereses legítimos imperiosos, que solo cabe si no es repetitiva, afecta a un número limitado de interesados y esos intereses no prevalecen sobre sus derechos. El responsable debe evaluar las circunstancias, ofrecer garantías apropiadas e informar a la autoridad y al interesado. Por su carácter excepcional, no sirve para una relación estable con un proveedor.
Cómo ordenar las transferencias de tu empresa, paso a paso
- Haz inventario de proveedores. Lista las herramientas y servicios que tratan datos personales de clientes, trabajadores o candidatos, y averigua dónde los tratan.
- Identifica cuáles implican un tercer país. Incluye los accesos remotos y las subcontrataciones.
- Aplica el orden de las vías. Comprueba primero la adecuación, después las garantías y solo en último lugar las excepciones.
- Formaliza el encargo. La guía de la AEPD pide elegir encargados que ofrezcan garantías suficientes y formalizar el encargo por contrato con el contenido mínimo del RGPD.
- Valora el riesgo. La AEPD establece que todos los responsables deben valorar el riesgo de sus tratamientos para decidir qué medidas aplicar, según el tipo de datos, el número de afectados y la variedad de tratamientos.
- Registra y actualiza. El registro de actividades debe incluir las transferencias internacionales. Existe una exención para organizaciones de menos de 250 trabajadores, pero con excepciones, así que no conviene asumir que te alcanza.
- Informa a los afectados. Tu política de privacidad debe mencionar las transferencias y su garantía.
- Revisa periódicamente. Las listas de países y los instrumentos cambian.
Este proceso es repetitivo y fácil de dejar desactualizado, sobre todo si gestionas muchos proveedores o muchos clientes, como ocurre en gestorías y asesorías.
Qué ocurre si no cumples
La AEPD es la autoridad que supervisa el cumplimiento del RGPD en España y puede sancionar las transferencias sin base legal. Más allá de la sanción, una transferencia mal documentada te obliga a corregir contratos y políticas con prisa, y puede exigirte suspender el uso de un proveedor. Tener inventario, contratos y registro al día es la forma de poder demostrar tu diligencia si recibes una reclamación o una inspección.
Nuestra visión: el problema no es el contrato, es mantenerlo vivo
Vemos la transferencia internacional como un asunto de orden más que de complejidad jurídica. Las normas son claras: adecuación, garantías o excepción. Lo que cuesta a una pequeña empresa es saber qué proveedores tiene, en qué país trata cada uno los datos y acordarse de revisarlo cuando algo cambia.
Por eso diseñamos los procesos de Cumpleo con abogados especializados en compliance: para que un autónomo o una pyme sin formación jurídica pueda resolver sus obligaciones de protección de datos de forma autónoma, asequible y en minutos, y para que las gestorías gestionen a varios clientes desde un solo panel. Generamos la documentación adaptada a cada empresa y la mantenemos actualizada cuando cambia la normativa, que es justo lo que las transferencias internacionales piden.
Diego
Cómo te ayuda Cumpleo con la protección de datos
Empieza por saber qué te toca. Con la auditoría gratuita de Cumpleo detectamos las obligaciones legales de tu empresa en menos de tres minutos, y desde ahí puedes ver qué documentación necesitas en protección de datos.
Si quieres delegar el trabajo, el servicio de Adaptación de Protección de Datos cuesta 5 € al mes y el de delegado de protección de datos, 12,5 € al mes. Para tu equipo, la Formación en Protección de Datos tiene un precio de 10 € de pago único. Si quieres ver el servicio completo, consulta la adaptación al RGPD para pymes, pensada para ayudarte a cumplir con la documentación al día.
Preguntas frecuentes
¿Necesito autorización de la AEPD para transferir datos fuera de la UE?
Normalmente no. La AEPD indica que no hace falta su autorización siempre que el tratamiento cumpla el RGPD y se base en una decisión de adecuación, en garantías adecuadas o en una excepción del artículo 49. Con cláusulas estándar y normas corporativas vinculantes tampoco se requiere autorización de las autoridades de supervisión.
¿Las cláusulas contractuales tipo valen para cualquier proveedor?
Sirven para transferencias entre responsables, de responsable a encargado, entre encargados y de encargado a responsable. Son las aprobadas por la Comisión en junio de 2021 y no se pueden modificar, aunque sí incluir en un contrato mayor. Además, debes analizar la legislación del país de destino y valorar medidas suplementarias.
¿Es lo mismo usar un proveedor de EE. UU. que uno de la UE?
No. Un proveedor de la UE o del EEE no genera transferencia internacional en sí misma. Con uno estadounidense, la vía más directa es que esté adherido al EU-US Data Privacy Framework, incluido en la lista de adecuación de la AEPD. Si no lo está, necesitarás garantías como las cláusulas tipo.
¿Tengo que reflejar las transferencias en mi registro de actividades y en mi política de privacidad?
Sí, el registro debe incluirlas, con la salvedad de la exención para organizaciones de menos de 250 trabajadores y sus excepciones. En la política de privacidad conviene informar de que existen transferencias y de la garantía en la que se apoyan.
Fuentes
- RGPD y transferencias internacionales de datos
- Ley Orgánica 3/2018 (LOPDGDD), BOE
- AEPD: International data flows
- AEPD: supuestos del RGPD para transferencias internacionales
- AEPD: garantías para las transferencias de datos personales
- CEPD: cláusulas contractuales tipo
- Decisión de ejecución (UE) 2021/914, EUR-Lex
- AEPD: gestión del riesgo y evaluación de impacto
- Guía RGPD para responsables de tratamiento (AEPD)
- AEPD: guía RGPD para responsables de tratamiento
- Requisitos del contrato de encargado del tratamiento
- Gestión de riesgos de privacidad en la empresa
Recomendaciones
- Adaptación Protección de Datos en Barcelona
- Servicio de Protección de Datos y Adaptación RGPD
- Adaptación Protección de Datos en Sevilla
- Servicio de Adaptación Protección de Datos en Madrid
Este artículo se ha elaborado con ayuda de herramientas de inteligencia artificial y ha sido revisado por el equipo jurídico de Cumpleo. Su contenido es informativo y general, refleja la normativa vigente en la fecha de publicación y no sustituye el asesoramiento profesional sobre un caso concreto. Si quieres saber qué obligaciones tiene tu empresa, haz nuestra auditoría gratuita en cumpleo.com/auditoria (3 minutos).