Una política de uso del correo corporativo es un documento breve en el que la empresa explica a sus trabajadores para qué pueden usar el correo, qué está prohibido, cómo deben proteger sus contraseñas y hasta dónde puede llegar el control de la empresa. En España no es solo una buena práctica: la ley de protección de datos obliga a fijar criterios de uso de los dispositivos digitales e informar de ellos a la plantilla. En Cumpleo, plataforma de cumplimiento normativo para autónomos, pymes, gestorías y asesorías de España, detectamos las obligaciones legales de tu empresa con una auditoría gratuita de 3 minutos, y esta es una de las que más se olvidan.
Puntos clave
- La política de correo debe estar escrita, ser conocida por cada trabajador y estar firmada y fechada antes de que la empresa controle nada.
- El artículo 87 de la LOPDGDD reconoce la intimidad del trabajador en el uso de dispositivos digitales y obliga a la empresa a establecer criterios de uso.
- Las contraseñas se regulan en la misma política: INCIBE recomienda al menos 12 caracteres, únicas por servicio y con autenticación multifactor.
- Revisar el correo de un trabajador solo es lícito con información previa, para fines legítimos y de forma proporcionada.
- Una política viva se entrega el primer día, se explica en una sesión corta y se revisa al menos una vez al año.
Tabla de contenidos
- Qué es una política de uso del correo y por qué la necesita una pyme
- Qué exige la ley en España
- Qué debe contener la política de uso del correo
- Política de contraseñas: reglas concretas
- Controles técnicos que respaldan la política
- Cómo controlar el correo sin vulnerar la intimidad del trabajador
- Cómo comunicarla, aplicarla y mantenerla al día
- Obligaciones vecinas que conviene resolver a la vez
- Nuestra perspectiva
- Cómo resolverlo rápido con Cumpleo
- Preguntas frecuentes
- Fuentes
Qué es una política de uso del correo y por qué la necesita una pyme
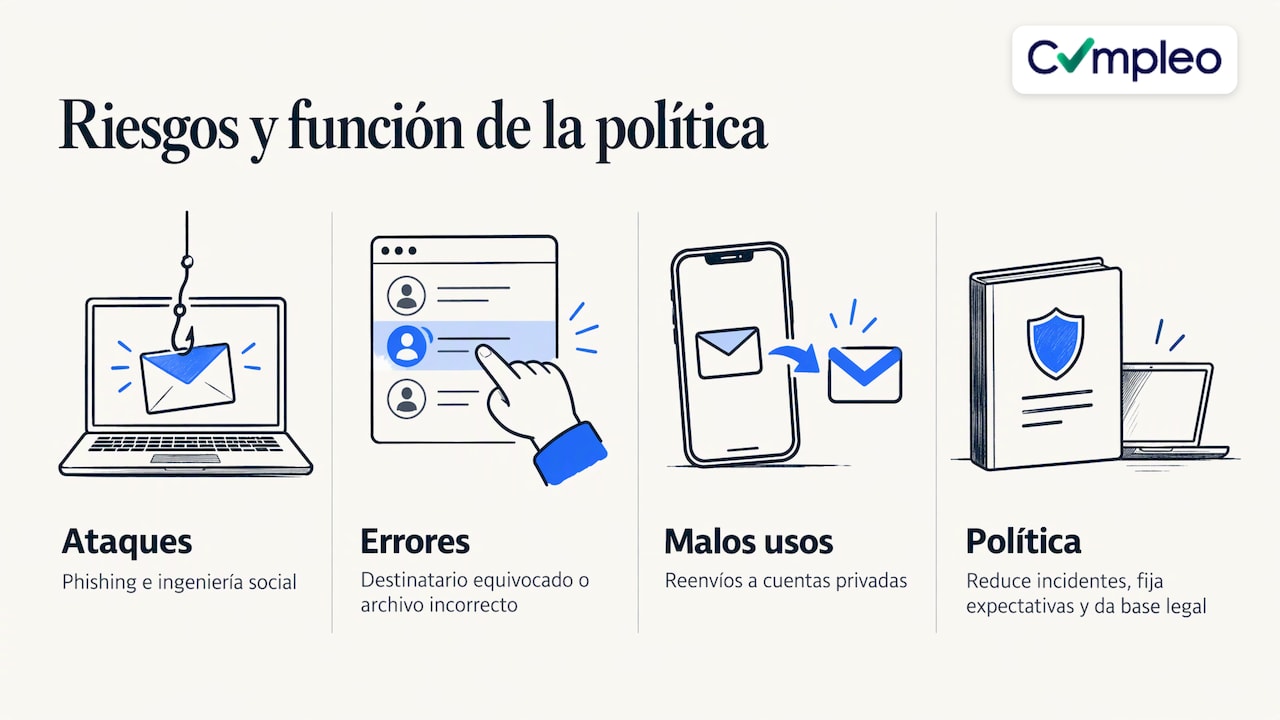
Es la normativa interna que el empleado acepta al incorporarse al puesto. INCIBE, el instituto de ciberseguridad del Gobierno, la plantea en su guía de políticas de seguridad de 2024 como una herramienta imprescindible: el correo es una de las vías habituales de ataque de los ciberdelincuentes (phishing, ingeniería social) y también el origen de errores cotidianos, como enviar un mensaje al destinatario equivocado, adjuntar un archivo que no tocaba o mandar información sensible sin cifrar.
En una empresa pequeña el riesgo es mayor precisamente porque nadie lo ha escrito: cada persona usa el correo a su manera, con su móvil, con la misma contraseña que en otros servicios y reenviando mensajes a su cuenta personal “para trabajar desde casa”. El boletín de seguridad del Servicio de Salud de las Islas Baleares enumera justo esos malos usos: registrarse en webs personales con la contraseña del trabajo, reenviar a cuentas privadas, activar redirecciones automáticas, usar el correo para actividades privadas con ánimo de lucro, enviar mensajes ofensivos o abusar de las listas de distribución.
Una política clara resuelve tres cosas a la vez: reduce incidentes, deja por escrito qué se espera de cada persona y da a la empresa una base legal para actuar si algo falla.
Qué exige la ley en España
No existe una ley llamada “de correo corporativo”. La obligación sale de la protección de datos y de los derechos digitales de los trabajadores:
- Artículo 87 de la LOPDGDD (Ley Orgánica 3/2018, de Protección de Datos y garantía de los derechos digitales): reconoce el derecho a la intimidad en el uso de los dispositivos digitales puestos a disposición del trabajador y limita el acceso de la empresa a lo necesario para controlar las obligaciones laborales y garantizar la integridad de esos dispositivos. PwC lo resume así: la ley exige políticas claras sobre el uso de dispositivos digitales, comunicadas a los trabajadores.
- Criterios de uso y uso privado: la empresa debe fijar criterios de utilización, respetando unos estándares mínimos de intimidad y con participación de los representantes de los trabajadores. Si admite el uso privado del correo, debe especificar qué usos autoriza y con qué garantías.
- RGPD, artículo 32: exige medidas técnicas y organizativas adecuadas al riesgo. La guía del Comité Europeo de Protección de Datos para pymes incluye como buenas prácticas un identificador único por usuario, sin cuentas compartidas, el almacenamiento seguro de contraseñas, la eliminación de permisos obsoletos y una revisión periódica.
- Guía de la AEPD sobre relaciones laborales: la Agencia Española de Protección de Datos, en su guía actualizada en diciembre de 2025, recuerda que la empresa debe disponer de políticas de confidencialidad y seguridad y que el acceso a correos y dispositivos de empresa tiene un alcance delimitado por la normativa laboral y de protección de datos.
Si la empresa usa un proveedor de correo o de nube, además necesita un contrato de encargado del tratamiento con él. Si ese proveedor está fuera de la Unión Europea, conviene repasar nuestra guía de transferencias internacionales de datos.
Qué debe contener la política de uso del correo
No hace falta un tratado. Una política útil cabe en pocas páginas y responde a estas preguntas:
- Ámbito: qué cuentas, dispositivos y personas cubre (plantilla, becarios, autónomos colaboradores).
- Finalidad: el correo corporativo es para uso profesional. INCIBE añade la prohibición de enviar material ofensivo o ilegal y la obligación de cuidar el lenguaje.
- Uso privado: si se permite o no. Si se permite, hay que delimitarlo (por ejemplo, fuera del horario, sin adjuntos pesados, sin suscripciones personales) y explicar las garantías.
- Hábitos seguros: no registrar la dirección del trabajo en webs poco fiables, ofuscar las direcciones que se publiquen en la web y saber identificar correos sospechosos.
- Contraseñas y doble factor: reglas concretas, que desarrollamos en el siguiente apartado.
- Control por parte de la empresa: qué se revisa, quién puede hacerlo, con qué motivo y cada cuánto tiempo.
- Conservación: cuánto tiempo se guardan los correos y las copias de seguridad, en línea con el principio de limitación del plazo de conservación del RGPD.
- Ausencias y bajas: qué ocurre con el buzón de quien está de vacaciones, de baja o deja la empresa, y cómo se retiran sus permisos.
- Brechas: a quién avisar de inmediato si se envía un correo por error o se sospecha de un ataque.
- Consecuencias del incumplimiento: con remisión al régimen disciplinario del convenio colectivo aplicable.
Este esquema coincide con lo que recomienda la recomendación 1/2013 de la Autoridad Catalana de Protección de Datos: establecer y comunicar normas de uso del correo y definir el uso privado cuando proceda.
Política de contraseñas: reglas concretas
La política de contraseñas puede ir dentro de la del correo o como anexo. Lo importante es que sea medible, no una frase vaga como “usa contraseñas seguras”. Estas son las pautas de la política de contraseñas de INCIBE de 2024:
- Al menos 12 caracteres, con 14 como recomendación, combinando mayúsculas, minúsculas, números y símbolos.
- Sin palabras de diccionario, nombres propios, fechas ni datos personales.
- Una contraseña distinta para cada servicio, y distinta entre uso profesional y doméstico.
- Cambio periódico según la criticidad de la cuenta, sin repetir las anteriores, y nunca dejar las contraseñas que vienen por defecto.
- Autenticación multifactor siempre que el servicio la ofrezca.
- No compartir ni apuntar las credenciales en papel o en notas del móvil; si hace falta almacenarlas, usar un gestor de contraseñas cifrado y protegido con doble factor.
La AEPD añade un detalle que se pasa por alto con frecuencia. En su guía de cifrado para autónomos y pymes advierte de que enviar la clave de descifrado en el mismo correo que el documento cifrado anula la seguridad, y recomienda compartirla por otro canal seguro. Por eso la política debe prohibir expresamente mandar usuario y contraseña juntos por correo, algo muy habitual al dar de alta a un trabajador nuevo.
Otra regla útil es la de las cuentas personales: la nota técnica de la AEPD sobre protección de datos en movilidad y teletrabajo pide contraseñas robustas y diferentes de las de las cuentas personales, además de comprobar el dominio del remitente y desconfiar de adjuntos con extensiones inusuales o de enlaces extraños.
Controles técnicos que respaldan la política
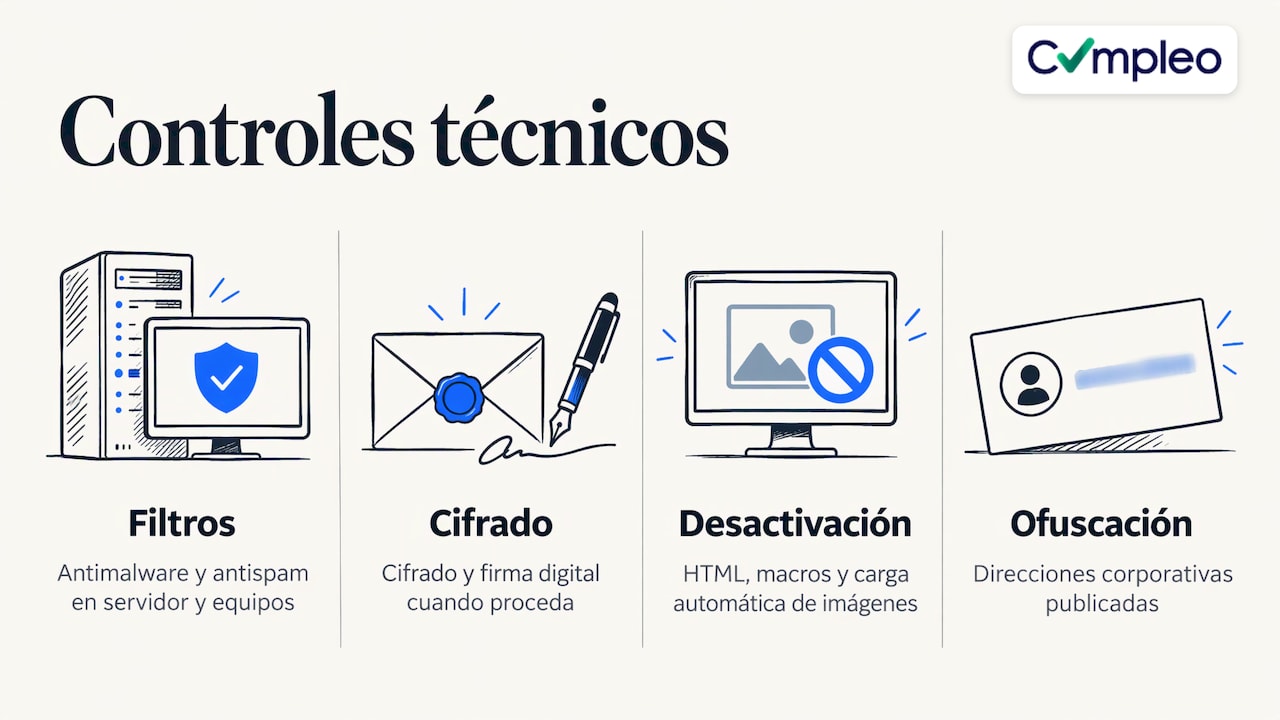
Una norma escrita no basta si el sistema deja hacer lo contrario. INCIBE propone apoyar la política en controles técnicos: antimalware y antispam en el servidor y en los equipos, cifrado y firma digital cuando proceda, desactivación del HTML, las macros y la carga automática de imágenes en los mensajes, y ofuscación de las direcciones corporativas publicadas.
El phishing es el caso donde más se nota la diferencia entre tener política o no tenerla. Si quieres profundizar en cómo detener ataques de phishing en la empresa, esa guía repasa medidas técnicas y de formación que complementan lo que fijes en tu documento.
Cómo controlar el correo sin vulnerar la intimidad del trabajador
Este es el punto que más problemas da en la práctica, tanto en la inspección como en un juicio. La regla general que resume la guía de la AEPD sobre relaciones laborales es que el control del correo corporativo es lícito si se cumplen tres condiciones:
- Información previa: el trabajador sabe de antemano que puede haber control, qué se controla y con qué finalidad.
- Proporcionalidad: se revisa lo necesario para un fin legítimo (seguridad, continuidad del negocio, verificar el cumplimiento de obligaciones laborales), no todo y a todas horas.
- Limitación a medios de empresa: el control no puede extenderse a cuentas o comunicaciones personales.
El control indiscriminado o encubierto no es admisible. Por eso la política debe estar firmada y fechada antes de cualquier revisión: sin ella, el trabajador puede alegar una expectativa razonable de privacidad.
La AEPD insiste además en la minimización de datos. En la nota con la que presentó su guía de cifrado en noviembre de 2025 subrayó que solo debe tratarse la información personal estrictamente necesaria para cada finalidad, lo que reduce el impacto si fallan las medidas de seguridad. Aplicado al correo: no guardes buzones indefinidamente y no incluyas datos innecesarios en el asunto de los mensajes.
Si vas a revisar el buzón de un trabajador concreto por una sospecha de incumplimiento grave, consulta antes con tu abogado o con tu asesoría laboral. Cada caso exige valorar los hechos y la proporcionalidad.
Cómo comunicarla, aplicarla y mantenerla al día
Una política que nadie ha leído no protege a nadie. El portal público Acelera pyme propone seis pasos para implantar una política sencilla:
- Hacer inventario de las herramientas digitales que usa la empresa.
- Definir niveles de acceso según las funciones de cada puesto.
- Fijar normas de contraseñas seguras, con actualización periódica y autenticación multifactor.
- Ordenar la gestión de archivos.
- Establecer pautas de protección de datos.
- Promover hábitos digitales responsables sobre correo, navegación y detección de amenazas.
Para que funcione en el día a día, te recomendamos añadir cuatro rutinas:
- Entrega documentada: cada persona recibe la política y firma un acuse de recibo con fecha. Si la empresa tiene representantes de los trabajadores, deben participar en su elaboración.
- Entrega el primer día: junto con las claves de acceso de los nuevos empleados, no semanas después.
- Sesión corta con ejemplos: veinte minutos con casos reales (un correo falso de “Correos”, una factura con IBAN cambiado) enseñan más que cuatro páginas de texto.
- Revisión anual y tras cada incidente: y siempre que cambie el programa de correo, el proveedor o la normativa.
Si tu empresa sufre una brecha de seguridad que suponga riesgo para los derechos de las personas, el RGPD prevé notificarla a la AEPD en un máximo de 72 horas desde que se tiene constancia, informar a los afectados si el riesgo es alto y documentar internamente el incidente. Tener la política y un protocolo de aviso ya definidos te permite reaccionar dentro de ese plazo.
Obligaciones vecinas que conviene resolver a la vez
La política de correo toca otras obligaciones que suelen ir juntas en una pyme:
- Desconexión digital: la LOPDGDD reconoce este derecho, y el correo es el canal por el que más se vulnera (mensajes fuera de horario, avisos en fin de semana). Una política de desconexión digital define horarios y reglas de envío y respuesta.
- Teletrabajo: quien trabaja desde casa accede al correo con su propio ordenador o móvil, así que las reglas de seguridad, de dispositivos y de privacidad deben estar recogidas en una política de teletrabajo.
- Formación: el personal que maneja datos personales debe conocer sus obligaciones. Una formación en protección de datos, que en Cumpleo cuesta 10 € de pago único, deja constancia de que la plantilla ha sido informada.
- Protección de datos en general: registro de actividades de tratamiento, política de privacidad y contratos con encargados forman el marco donde encaja la política de correo. Si quieres verlo completo, tienes nuestra guía de protección de datos para pymes.
Nuestra perspectiva
Cuando una pyme nos pregunta por la política de correo, casi siempre descubrimos que tiene el problema a medias: un correo corporativo que funciona, unas contraseñas que cada uno gestiona como puede y ningún papel firmado que lo respalde.
Nuestra recomendación es no empezar por el texto, sino por el mapa. Antes de redactar una política conviene saber qué obligaciones tiene tu empresa según su tamaño, su actividad y si trata datos de clientes o de trabajadores. Por eso los procesos de Cumpleo los han diseñado abogados especializados en compliance, y por eso la auditoría gratuita de 3 minutos es el primer paso: te dice qué documentos te faltan y en qué orden resolverlos.
Lo segundo es que el documento no se quede viejo. La normativa y las guías de la AEPD cambian, y una política de hace cinco años rara vez menciona el doble factor, el teletrabajo o la inteligencia artificial. Nuestra plataforma genera la documentación adaptada a tu empresa y la mantiene actualizada cuando cambia la normativa, para que puedas tener la documentación al día sin volver a empezar cada vez.
Y si eres gestoría o asesoría, la misma lógica se aplica a tus clientes: un panel único, cada empresa con su documentación y sus evidencias listas para una inspección.
Diego
Cómo resolverlo rápido con Cumpleo
El punto de partida es la auditoría gratuita: en menos de tres minutos identifica las obligaciones legales de tu empresa, entre ellas las de protección de datos, y te dice qué te falta. Desde ahí puedes contratar solo lo que necesitas. La adaptación de protección de datos cuesta 5 € al mes, la política de teletrabajo y la de desconexión digital 3 € al mes cada una, y los planes completos parten de 5 € al mes con el Plan Esencial.
Cumpleo está pensado para autónomos, pymes, gestorías y asesorías de España. Si quieres ver todos los servicios y planes, entra en cumpleo.com y empieza por la auditoría.
Preguntas frecuentes
¿Es obligatorio tener una política de uso del correo corporativo?
La LOPDGDD obliga a la empresa a establecer criterios de utilización de los dispositivos digitales que pone a disposición de los trabajadores y a informarles de ellos. El correo corporativo entra en ese ámbito, así que en la práctica necesitas una política escrita. Sin ella, además, te resultará muy difícil justificar cualquier control posterior.
¿Puede mi empresa leer el correo de un trabajador?
Solo en las condiciones que marca la normativa: con información previa, para un fin legítimo y de forma proporcionada, limitándose a los medios de la empresa. El control encubierto o indiscriminado no es admisible. Antes de revisar un buzón concreto, consulta con tu abogado o asesor laboral.
¿Cuántos caracteres debe tener una contraseña de empresa?
INCIBE indica un mínimo de 12 caracteres, con 14 como recomendación, combinando mayúsculas, minúsculas, números y símbolos. Debe ser única para cada servicio, no contener datos personales y complementarse con autenticación multifactor cuando sea posible.
¿Puedo enviar usuario y contraseña a un empleado por correo?
Lo recomendable es no hacerlo. La AEPD advierte de que enviar la clave por el mismo canal que el contenido protegido anula la seguridad y aconseja usar un canal separado. Incluye esta prohibición en la política y entrega las credenciales de forma individual y por otra vía.
¿Cada cuánto debo revisar la política?
Como mínimo una vez al año, y además cuando cambies de proveedor de correo, incorporen nuevas herramientas, tengas un incidente o se modifique la normativa. Guarda una copia fechada de cada versión y el acuse de recibo de la plantilla.
Fuentes
- INCIBE: Política de seguridad del correo electrónico (2024)
- INCIBE: Política de contraseñas (2024)
- IB-Salut: Boletín 105 sobre el correo electrónico en las organizaciones
- PwC: Políticas de uso de dispositivos profesionales
- EDPB: Datos personales seguros
- AEPD: La protección de datos en las relaciones laborales
- APDCAT: Recomendación 1/2013
- AEPD: Guía de cifrado para autónomos y pymes
- AEPD: Protección de datos en movilidad y teletrabajo
- AEPD: Nota de prensa sobre la guía de cifrado
- Acelera pyme: Pasos para crear una política sencilla de uso de herramientas digitales
- Clevo: Cómo detener ataques de phishing en la empresa
Recomendaciones
- Política de Desconexión Digital en la Empresa
- Protocolo de Acoso Laboral (Mobbing) en la Empresa
- Política de Conciliación Familiar y Laboral
- Política de Teletrabajo para Empresas
Este artículo se ha elaborado con ayuda de herramientas de inteligencia artificial y ha sido revisado por el equipo jurídico de Cumpleo. Su contenido es informativo y general, refleja la normativa vigente en la fecha de publicación y no sustituye el asesoramiento profesional sobre un caso concreto. Si quieres saber qué obligaciones tiene tu empresa, haz nuestra auditoría gratuita en cumpleo.com/auditoria (3 minutos).